
Wired Abone Verileri Sızdırıldı: 40 Milyon Kayıt Tehlikede
Wired abone verileri, siber saldırganlar tarafından hedef alınarak çalındı ve bu durum, kullanıcı güvenliği açısından ciddi endişelere yol açtı. Lovely adını kullanan bir hacker grubu, Condé Nast’ın sistemlerinde keşfettikleri altı güvenlik açığı hakkında şirkete aylar önce uyarıda bulunmuştu. Ancak, bu uyarılara rağmen gerekli önlemler alınmadı ve sonuç olarak 40 milyon abone kaydının sızdırıldığı iddia ediliyor.…

Wired abone verileri, siber saldırganlar tarafından hedef alınarak çalındı ve bu durum, kullanıcı güvenliği açısından ciddi endişelere yol açtı. Lovely adını kullanan bir hacker grubu, Condé Nast’ın sistemlerinde keşfettikleri altı güvenlik açığı hakkında şirkete aylar önce uyarıda bulunmuştu. Ancak, bu uyarılara rağmen gerekli önlemler alınmadı ve sonuç olarak 40 milyon abone kaydının sızdırıldığı iddia ediliyor. Bu olay, siber güvenlik alanında ne denli önemli bir sorunla karşı karşıya olduğumuzu bir kez daha gözler önüne seriyor.
Siber Saldırının Arka Planı ve Güvenlik Açıkları
Lovely grubu, siber saldırılarını gerçekleştirmeden önce Condé Nast’a çeşitli güvenlik açıkları hakkında detaylı bir rapor sunmuştu. Bu raporda, şirketin veri tabanlarında bulunan zayıf noktaların yanı sıra, kullanıcı verilerinin nasıl daha güvenli hale getirilebileceği konularına da yer verilmişti. Örneğin, kullanıcıların şifrelerinin yeterince karmaşık olmaması, basit şifreleme yöntemlerinin kullanılması ve güvenlik duvarlarının yetersizliği gibi konular ele alınmıştı. Ancak, şirketin bu uyarılara kayıtsız kalması, siber güvenlik alanında yaşanan ihmalkarlığın bir örneği olarak karşımıza çıkıyor. Siber saldırganlar, genellikle sistemdeki güvenlik açıklarını tespit ederek bu zayıflıklardan yararlanıyor. Lovely grubunun, bu açıkları kullanarak gerçekleştirdiği saldırı, yalnızca Wired’ın kullanıcı verilerini değil, aynı zamanda şirketin itibarını da tehdit eden bir durum olarak değerlendiriliyor. Bu tür saldırılar, kullanıcıların güvenlik algısını zedelerken, şirketlerin de müşteri kaybına uğramasına neden olabiliyor.
Sızdırılan Verilerin İçeriği ve Kullanıcılar Üzerindeki Etkisi
40 milyon abone kaydının sızdırılması, kullanıcıların kişisel bilgilerinin yanı sıra, finansal verilerinin de tehlikeye girmesi anlamına geliyor. Bu tür durumlarda kullanıcıların, e-posta adresleri, şifreleri ve diğer hassas bilgileri siber suçluların eline geçebilir. Özellikle, kullanıcıların şifrelerinin tekrar tekrar kullanılması, bu bilgilerin daha fazla zarar görmesine yol açabilir. Bu verilerin kötü niyetli kişiler tarafından kullanılması, kimlik hırsızlığı gibi ciddi sonuçlar doğurabilir. Kullanıcıların, bu tür sızıntılardan etkilenmemek için şifrelerini değiştirmeleri ve hesaplarını koruma altına almaları önem kazanıyor. Ayrıca, iki faktörlü kimlik doğrulama gibi ek güvenlik önlemlerinin alınması da büyük bir önem taşıyor. Kullanıcıların, kişisel verilerini koruma konusunda daha bilinçli hale gelmeleri ve düzenli olarak hesap güvenliklerini gözden geçirmeleri gerekmektedir.
Condé Nast’ın Tepkisi ve Kullanıcı Güvenliği
Condé Nast, bu olayla ilgili olarak henüz resmi bir açıklama yapmadı. Ancak, şirketin güvenlik önlemlerini gözden geçirmesi ve kullanıcı verilerini koruma konusunda daha proaktif bir yaklaşım benimsemesi gerektiği aşikar. Özellikle büyük veri tabanlarına sahip olan şirketlerin, siber güvenlik alanında daha dikkatli olmaları ve kullanıcı verilerini koruma konusunda daha etkili stratejiler geliştirmeleri gerekiyor. Kullanıcıların, bu tür olaylardan etkilenmemek için dikkatli olmaları ve hesap güvenliklerini artırmaları da son derece önemli. Şirketlerin, kullanıcıların güvenliğini sağlamak adına daha şeffaf olmaları ve olası güvenlik açıkları hakkında kullanıcıları bilgilendirmeleri gerekmektedir. Ayrıca, kullanıcıların bilinçlendirilmesi için düzenlenecek eğitim programları ve seminerler de etkili olabilir.
Lovely Grubunun Motivasyonları ve Farkındalık Yaratma Çabası
Hackerların bu tür büyük veri sızıntılarındaki motivasyonları genellikle maddi kazanç elde etme isteğiyle ilişkilendirilse de, Lovely grubunun farklı bir yaklaşım benimsediği görülüyor. Kullanıcıların güvenlik açıklarını fark etmeleri ve bu konuda bilinçlenmeleri için bir farkındalık yaratmayı amaçlıyorlar. Lovely grubu, kullanıcıların kendi güvenliklerini nasıl artırabileceklerine dair bilgi vermeyi hedefliyor. Bu durum, siber güvenlik alanında farkındalığın artırılması gerektiğini bir kez daha gözler önüne seriyor. Kullanıcıların, siber tehditlere karşı daha bilinçli ve hazırlıklı olmaları, veri güvenliğinin sağlanmasında kritik bir rol oynuyor. Özellikle, sosyal mühendislik saldırıları gibi yeni nesil tehditlere karşı da kullanıcıların dikkatli olmaları gerekiyor. Bu tür saldırılar, genellikle kullanıcıların güvenini suistimal ederek gerçekleştiriliyor.
Sonuç ve Gelecek İçin Öneriler
Sonuç olarak, Wired abone verilerinin sızdırılması, sadece bir veri ihlali olmanın ötesinde, kullanıcı güvenliği ve büyük şirketlerin veri koruma politikaları açısından önemli bir ders niteliği taşıyor. Kullanıcıların, kişisel verilerini korumak için daha dikkatli olmaları ve şirketlerin de güvenlik açıklarına karşı daha duyarlı bir yaklaşım benimsemeleri gerekiyor. Bu tür olayların önlenmesi için, siber güvenlik konusunda daha fazla eğitim ve farkındalık çalışmaları yapılması büyük önem taşıyor. Ayrıca, şirketlerin güvenlik altyapılarını sürekli olarak güncellemeleri ve olası tehditlere karşı hazırlıklı olmaları, gelecekte benzer olayların yaşanmasının önüne geçebilir. Kullanıcıların, veri güvenliği konusunda bilinçlenmeleri ve şirketlerin de bu konuda daha şeffaf bir iletişim kurmaları, siber güvenlik tehditlerine karşı daha güçlü bir savunma mekanizması oluşturulmasına katkı sağlayacaktır.
Sıkça Sorulan Sorular
Wired abone verileri neden sızdırıldı?
Sızdırılan veriler neleri içeriyor?
Kullanıcılar bu sızıntıdan nasıl etkilenebilir?
Condé Nast bu olayla ilgili ne yaptı?
Kullanıcılar güvenliklerini nasıl artırabilir?
İlgili İçerikler
 Teknoloji
Rockstar Games Veri Sızıntısı ile Karşı Karşıya
Rockstar Games veri sızıntısı haberi, oyun dünyasında büyük yankı uyandırdı.
Semih Ateşçi · · 3 dakikalık okuma
 Nasıl Yapılır?
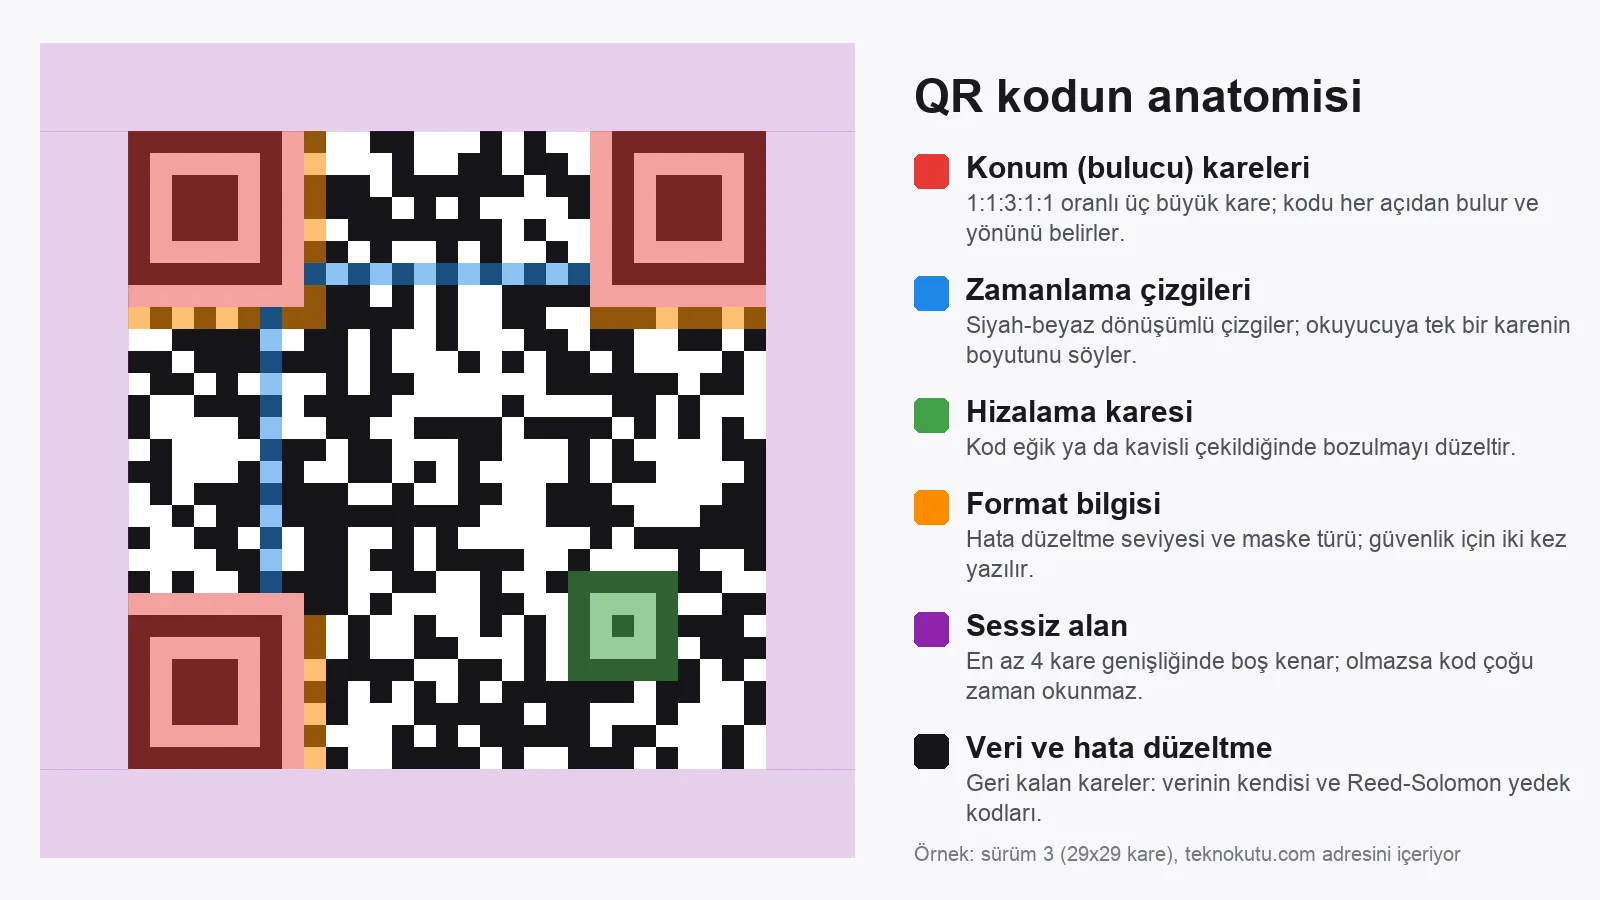
QR Kod Nedir, Nasıl Çalışır? Karelerin Anlamı, Kapasitesi ve Güvenli Kullanım Rehberi
Restoran menüsünü açarken, Wi-Fi ağına bağlanırken, uçak biniş kartını gösterirken ya da bir arkadaşınıza para gönderirken muhtemelen her gün en az bir kez bir…
Teknokutu Editör · · 10 dakikalık okuma
 Teknoloji
LG, Akıllı TV'lerin Casusluk Yaptığı İddialarını Reddetti
Güney Koreli teknoloji devi LG, akıllı televizyonlarının kullanıcıları gizlice dinlediği ve verilerini izinsiz topladığı yönündeki iddialara sert bir yanıt…
Teknokutu Editör · · 3 dakikalık okuma
 Güncel
Stuxnet'in Kaynak Kodu Tersine Mühendislikle Yeniden Oluşturuldu, GitHub'a Yüklendi
Siber güvenlik tarihinin en çok konuşulan olaylarından biri olan Stuxnet, on yılı aşkın süre sonra yeniden gündemde.
Teknokutu Editör · · 3 dakikalık okuma
Yorumlar
Henüz yorum yok. İlk yorumu siz yazın.