
Windows 11 Kilit Ekranı Açığı: Win+U Hilesiyle BitLocker'lı Bilgisayarların Kilidi Aşılabilir İddiası
Bir Windows 11 kilit ekranı açığı iddiası, fiziksel erişimi olan birinin kilit ekranını kısmen aşıp oturum açmış kullanıcının bağlamında yazılım…
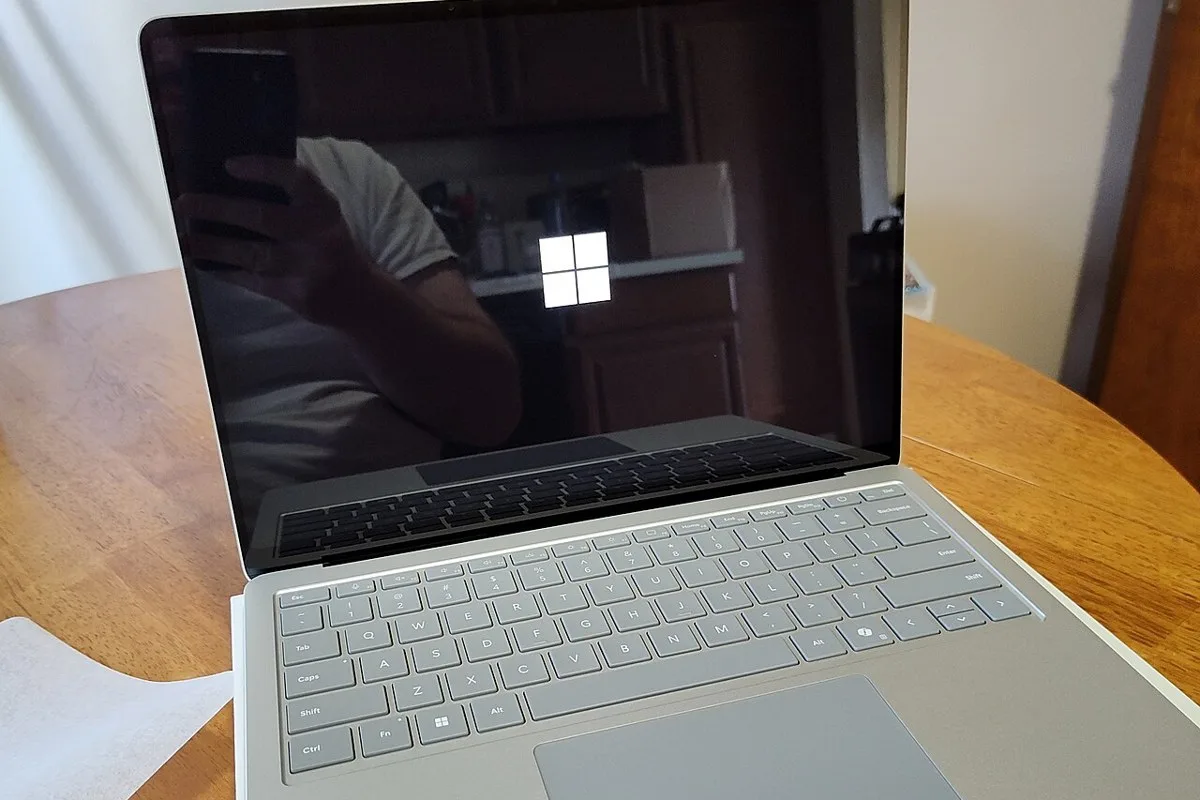
Bir Windows 11 kilit ekranı açığı iddiası, fiziksel erişimi olan birinin kilit ekranını kısmen aşıp oturum açmış kullanıcının bağlamında yazılım çalıştırabileceğini öne sürüyor. Tom's Hardware'in aktardığına göre bu, BitLocker kullanan cihazlarda bile kullanıcı dosyalarının korunmayabileceği anlamına geliyor. Açığı, Windows'ta yaklaşık bir düzine sıfırıncı gün açığı bulmuş olan Abdelhamid Naceri ("Nightmare Eclipse") duyurdu. Bulgu çok yeni; geniş test edilmedi ve Microsoft'tan bir yanıt aktarılmıyor.
Windows 11 kilit ekranı açığı nasıl çalışıyor?
Tom's Hardware'in anlatımına göre açık, kilit ekranındaki "PIN'imi unuttum" akışı ile Windows'un erişilebilirlik özelliklerinden birinin birleşiminden doğuyor. Bu özelliğin penceresi kilit ekranının arkasında gizli kalıyor ama klavyeyle yönetilebiliyor; kısa bir gezinmeden sonra saldırgan Ayarlar'a ulaşıyor. Oradan USB bellekteki dosyaları gösteren otomatik çalıştırma ayarlarına gidip kendi yazılımını çalıştırabiliyor. Kişisel bilgisayarlarda kullanıcının yönetici izni olduğu için yeni bir hesap açmak da mümkün. Adım adım ayrıntıyı bilerek vermiyoruz; fiziksel erişim gerektirmesi nedeniyle riski sınırlı ama gerçek.
Ne kadar doğrulandı?
Naceri açığın denediği her makinede "son derece tutarlı" çalıştığını iddia ediyor. Tom's Hardware, bir Reddit sistem yöneticisinin kendi yönettiği cihazlarda denediğini ve açığın yalnızca Intune'a kayıtlı cihazlarda çalıştığını söylediğini aktarıyor; bu kullanıcıya göre kullanıcı bağlamında her şey çalıştırılabiliyor. Ayrıca kilitlemeden önce açık olan programlar arasında görünmez biçimde gezinmenin de mümkün olduğu belirtiliyor; bu yüzden kullanıcının tüm verileri ve programları erişilebilir hâle gelebilir. Açığın Windows 10'u da etkileyebileceği söyleniyor ama doğrulanmış değil.
Ne yapmalısınız?
Microsoft'tan bir yama ya da resmî açıklama gelene kadar bilgisayarınızı gözetimsiz bırakmamanız en pratik önlem; özellikle ortak alanlarda ve seyahatte bu önemli. BitLocker'ın bu tür saldırılardaki rolü, daha önce BitLocker'daki gizli arka kapı iddiası yazımızda da tartışılmıştı. Windows 11'in güvenlik katmanlarının geliştirilmesi hakkında Windows 11 güvenlik güncellemesi haberine bakabilirsiniz. Microsoft'un yanıtı ve olası yama gelirse bu yazıyı güncelleyeceğiz.
Okur için kısa özet
Bu haberde kesin olan, bir araştırmacının fiziksel erişimle kilit ekranının kısmen aşılabildiğini iddia etmesi ve en az bir sistem yöneticisinin bunu kendi cihazlarında doğrulamasıdır. Belirsiz olanlar ise Microsoft'un tutumu, etkilenen sürümlerin tam listesi ve düzeltme zamanı. Fiziksel erişim gerektirdiği için uzaktan saldırılara göre risk daha sınırlı; yine de çalınan ya da gözetimsiz bırakılan dizüstü bilgisayarlar için ciddi bir durum. Gelişmeler olursa yazıyı güncelleyeceğiz.
BitLocker neden bu açıkta yeterli olmayabilir?
BitLocker, cihaz kapalıyken diskteki verileri şifreleyerek korur. Ancak cihaz açıldığında ve kullanıcı oturumu kilit ekranının arkasında hazır beklerken, saldırgan kilit ekranını aşıp oturum açmış kullanıcının bağlamına girebilirse şifrelenmiş sürücü zaten kullanıma açıktır. Tom's Hardware'in "BitLocker bile korumaz" yorumunun mantığı budur. Bu yüzden risk, şifrelemenin kendisinde değil, oturumun açık ve yalnızca kilit ekranıyla korunmuş olmasında yatıyor. Cihazı kullanmadığınız zamanlarda tamamen kapatmak ya da uyku yerine kapatma tercih etmek bu tür saldırılara karşı genel bir önlemdir; ancak bu öneri yazıdaki bir tavsiye değil, genel bir güvenlik mantığıdır.
Kaynaklar
Sıkça Sorulan Sorular
Açığı kim buldu?
Saldırı için ne gerekiyor?
Açık doğrulandı mı?
Microsoft yama yayımladı mı?
Genel Yayın Yönetmeni
Teknokutu'nun genel yayın yönetmeni ve sorumlu kişisi. Teknoloji, oyun, donanım ve mobil cihaz haberleri ile rehber içeriklerinin yayın sorumluluğunu taşıyor.
İlgili İçerikler
 Teknoloji
Microsoft BitLocker’da Gizli Backdoor İddiası ve Exploit Detayları
Bir Microsoft BitLocker güvenlik açığı haberini duyunca herkesin tüyleri diken diken olur.
Semih Ateşçi · · 6 dakikalık okuma
 Güncel
Microsoft’un BitLocker Şifrelemesi: Gizlilik Tehlikesi Mi Var?
BitLocker, Microsoft’un Windows işletim sistemlerinde sunduğu bir şifreleme seçeneği. Bu özellik sayesinde kullanıcılar, verilerini koruma altına alıyor. Ancak, son gelişmeler bu güvenlik önleminin bazı riskler taşıdığını gösteriyor. Teknolojinin gelişimiyle birlikte, kullanıcıların gizlilik endişeleri de artıyor. Bu yazıda, BitLocker’ın güvenliğini, FBI’ın taleplerini ve alternatif çözümleri ele alacağız. BitLocker Gerçekten Güvenli mi? Kullanıcıların Akıllarında Soru İşaretle
Semih Ateşçi · · 4 dakikalık okuma
 Teknoloji
Java4Shell Açığı Nedir? OpenJDK Base64 Hatası Keycloak, Jira, Confluence ve Jenkins'te Uzaktan Kod Çalıştırmaya İzin Veriyor
Java4Shell, OpenJDK'deki bir Base64 çözümleme hatasına verilen ad ve uzaktan kod çalıştırmaya (RCE) imkân tanıyor.
Onur Kızıl · · 2 dakikalık okuma
 Teknoloji
OpenSSH Güvenlik Açığı: Alpine Linux'ta 257 Karakterlik Herhangi Bir Parola Giriş Sağlıyordu
OpenSSH güvenlik açığı nedeniyle Alpine Linux başta olmak üzere bazı Linux sunucuları 10 yıl boyunca ciddi bir riskle karşı karşıya kalmış.
Semih Ateşçi · · 3 dakikalık okuma
Yorumlar
Henüz yorum yok. İlk yorumu siz yazın.