
Binance Hack: 6,3 Milyar Dolarla Kripto Tarihinin En Büyük Soygunu, Kuzey Kore Şüphesi
Binance hack kripto para tarihinin en büyük soygunu oldu: Borsa, yaklaşık 6,3 milyar dolarlık (yaklaşık 313 milyar TL) varlığın çalındığını açıkladı.
Binance hack kripto para tarihinin en büyük soygunu oldu: Borsa, yaklaşık 6,3 milyar dolarlık (yaklaşık 313 milyar TL) varlığın çalındığını açıkladı. Blokzincir analiz şirketleri TRM ve Chainalysis saldırıyı Kuzey Kore bağlantılı TraderTraitor grubuna atfediyor; TRM'e göre hırsızlığın büyük bölümü yalnızca 20 dakikada gerçekleşti. Binance, çalınan varlıkların yaklaşık 3 milyar dolarının dondurulduğunu, kullanıcı varlıklarının güvende olduğunu ve tüm kayıpları kendisinin karşılayacağını söylüyor.
Binance hack'inde ne oldu?
The Verge'ün aktardığına göre Binance, X üzerinden yaptığı bir dizi duyuruda kayıp tutarını yaklaşık 6,3 milyar dolar olarak açıkladı. Engadget, haberi ilk olarak New York Times'ın duyurduğunu not ediyor. Borsa, saldırının ilk incelemede bir DevOps mühendisinin ele geçirilmiş dizüstü bilgisayarıyla başlamış olabileceğini söyledi: Bu cihaz, saldırganın bir servis konteynerine erişip yetkisiz çekim işlemleri göndermesine imkân vermiş olabilir. Daha sonraki açıklamada ise "ek ihlal noktaları" bulunduğu belirtildi.
Ortak CEO Richard Teng, saldırganın tek bir mühendisin yetkisini kullanmadığını, olayın "tek tıkla" gerçekleşmediğini, karmaşık bir saldırı süreci olduğunu yazdı. Binance şu ana kadar herhangi bir cüzdan özel anahtarının sızdığına dair kanıt bulmadığını söylüyor. Check Point'ten Jayant Dave'in BBC'ye söylediği gibi: "Saldırganlar şifrelemeyi kırmadı ya da özel anahtarları çalmadı; anahtarlara neyi imzalayacaklarını söyleyen sistemi ele geçirdiler."
| Bilgi | Değer |
|---|---|
| Tahmini toplam etki | ~6,3 milyar dolar (Tom's Hardware ilk saatlerde 5,6 milyar dolar yazmıştı) |
| Dondurulan varlık | ~3 milyar dolar (zincir üzerinde) |
| Binance'in ayırdığı kaynak | 6,34 milyar doların üzerinde şirket fonu; bunun 5 milyar doları etkilenen tokenlarda tutuluyor |
| Acil durum fonu (SAFU) | ~1,3 milyar dolar (The Verge); Tom's Hardware'a göre 15.000 BTC |
| Önceki rekor | Bybit, geçen yıl 1,46 milyar dolar |
Saldırının arkasında kim var?
TRM Labs ve Chainalysis saldırıyı TraderTraitor'a atfediyor. Bu, Kuzey Kore'nin kripto borsalarından fon çalmasıyla tanınan siber suç grubu. TRM, değerlendirmesini "yüksek güven" derecesiyle ve zincir üstü ve dışı istihbarata dayanarak yaptığını söylüyor. Binance ise bu aşamada sorumluluğu kimseye yüklemiyor. PC Gamer'ın aktardığına göre TRM, hırsızlığın bir sıcak cüzdanın (hot wallet) kötüye kullanımından kaynaklanmış olabileceğini belirtiyor; ancak başka zincirlerde, farklı anahtar ve imza şemalarıyla yapılan ek çalmalar saldırganın daha derin bir erişimi olabileceğini düşündürüyor.
Dondurma çabaları
Stabilcoin sağlayıcıları hızlı davrandı: Engadget'e göre Tether ve Circle çalıntı fonlarla ilişkili varlıkları dondurdu; Tom's Hardware stabilcoin ağlarının toplamda yaklaşık 2,4 milyar dolarlık varlığı dondurmaya çalıştığını yazıyor. Dondurma rakamları kaynaklar arasında farklı çıkıyor, çünkü olay hâlâ gelişiyor. Stabilcoin'lerin merkezî ihraççısı olması, kripto dünyasında "geri alınamaz işlem" iddiasının sınırlarını bir kez daha gösterdi: Çalıntı fon, ihraççı müdahale ederse dondurulabiliyor.
Yatırımcılar ve kullanıcılar için ne anlama geliyor?
- Kullanıcı varlıkları: Binance, tüm kayıpları SAFU fonundan ve şirket kaynaklarından karşılayacağını söylüyor. Bu bir taahhüt; gerçekleşip gerçekleşmediği süreç içinde görülecek. Şirket ayrıca iyileştirme tamamlandığında güncellenmiş bir Rezerv Kanıtı yayımlayacağını belirtti.
- Çekimler: Binance güvenlik kontrolleri sürerken para yatırma ve çekmeyi geçici olarak durdurduğunu duyurdu. Engadget, borsanın başka bir yazısında yalnızca çekimlerin güvenlik yenilemesi için donduğunu, para yatırmanın normal olduğunu belirttiğini aktarıyor; bu iki ifade farklı. Güncel durum için yalnızca Binance'in resmî kanallarına bakın.
- Dolandırıcılık dalgası: Tom's Hardware, önümüzdeki aylarda Binance'i taklit eden e-posta, SMS ve telefon dolandırıcılığı dalgası beklenmesi gerektiğini uyarıyor. "Tazminat" ya da "çekimleri geri açma" vaat eden bağlantılara tıklamayın.
- Piyasa: HashKey Group'tan Tim Sun, Reuters'a verdiği demeçte olayın risk iştahını daha da düşürebileceğini ve yatırımcıların merkezî borsalarda tutulan varlıkların güvenliğini yeniden değerlendirmesine yol açabileceğini söylüyor.
Büyük tablo
Binance, 2019'da da 40 milyon dolarlık bir saldırı yaşamıştı ve o zaman da kayıpları SAFU fonundan karşılamıştı. Ancak bu kez rakam bir önceki rekorun yaklaşık dört katı. The Verge, geçen eylülde de birkaç büyük soygun açıklandığını ve yapay zekâ araçlarının kripto sektörüne karşı kötüye kullanılmasına dair kaygıların büyüdüğünü hatırlatıyor. Şirket, kesinleşen gerçekler doğrulandıktan sonra ayrıntılı bir teknik analiz (post-mortem) yayımlayacağını söylüyor; saldırının tam yöntemi o zaman netleşecek. Şu ana kadar bilinen en önemli ders: Güvenlik zincirinin en zayıf halkası çoğu zaman şifreleme değil, bir çalışanın cihazı ve sistemin yetki akışı.
Kaynaklar
- The Verge — Binance hackers stole $6.3 billion in record-breaking crypto heist
- Engadget — Binance hacked for an estimated $6.3 billion in record crypto theft
- PC Gamer — Compromised laptop could be to blame for record $6.3 billion cryptocurrency heist
- Tom's Hardware — Binance withdrawals frozen after thieves steal $5.6 billion in crypto
- TechRadar — Binance hit by 'largest crypto theft on record'
Sıkça Sorulan Sorular
Binance hack'inde ne kadar para çalındı?
Saldırıyı kim yaptı?
Kullanıcılar paralarını kaybedecek mi?
Dondurulan varlık ne kadar?
İlgili İçerikler
 Güncel
ABD’de Kuzey Kore’ye Finans Desteği Suçlaması ve Detayları
ABD’de iki kişi, Kuzey Kore’ye finans desteği sağladıkları gerekçesiyle hapis cezasına çarptırıldı.
Semih Ateşçi · · 3 dakikalık okuma
 Yapay Zekâ
Gemini 4 Carbon Duyuruldu: Siber Güvenlikte Büyük Sıçrama ve Sınırlı Erişim
Gemini 4 Carbon, Google'ın 28 Ekim'de duyurduğu yeni öncü yapay zekâ modeli.
Teknokutu Editör · · 2 dakikalık okuma
 Yazılım
PHP güvenlik açığı PHP2Shell: Sitelerin yüzde 70'ini tehdit eden iki kritik açık ve yapılması gerekenler
PHP'nin çekirdeğinde bulunan ve "PHP2Shell" adı verilen iki kritik PHP güvenlik açığı, saldırganların hiçbir kullanıcı adı ya da parola gerekmeden sunucuda kod…
Teknokutu Editör · · 6 dakikalık okuma
 Nasıl Yapılır?
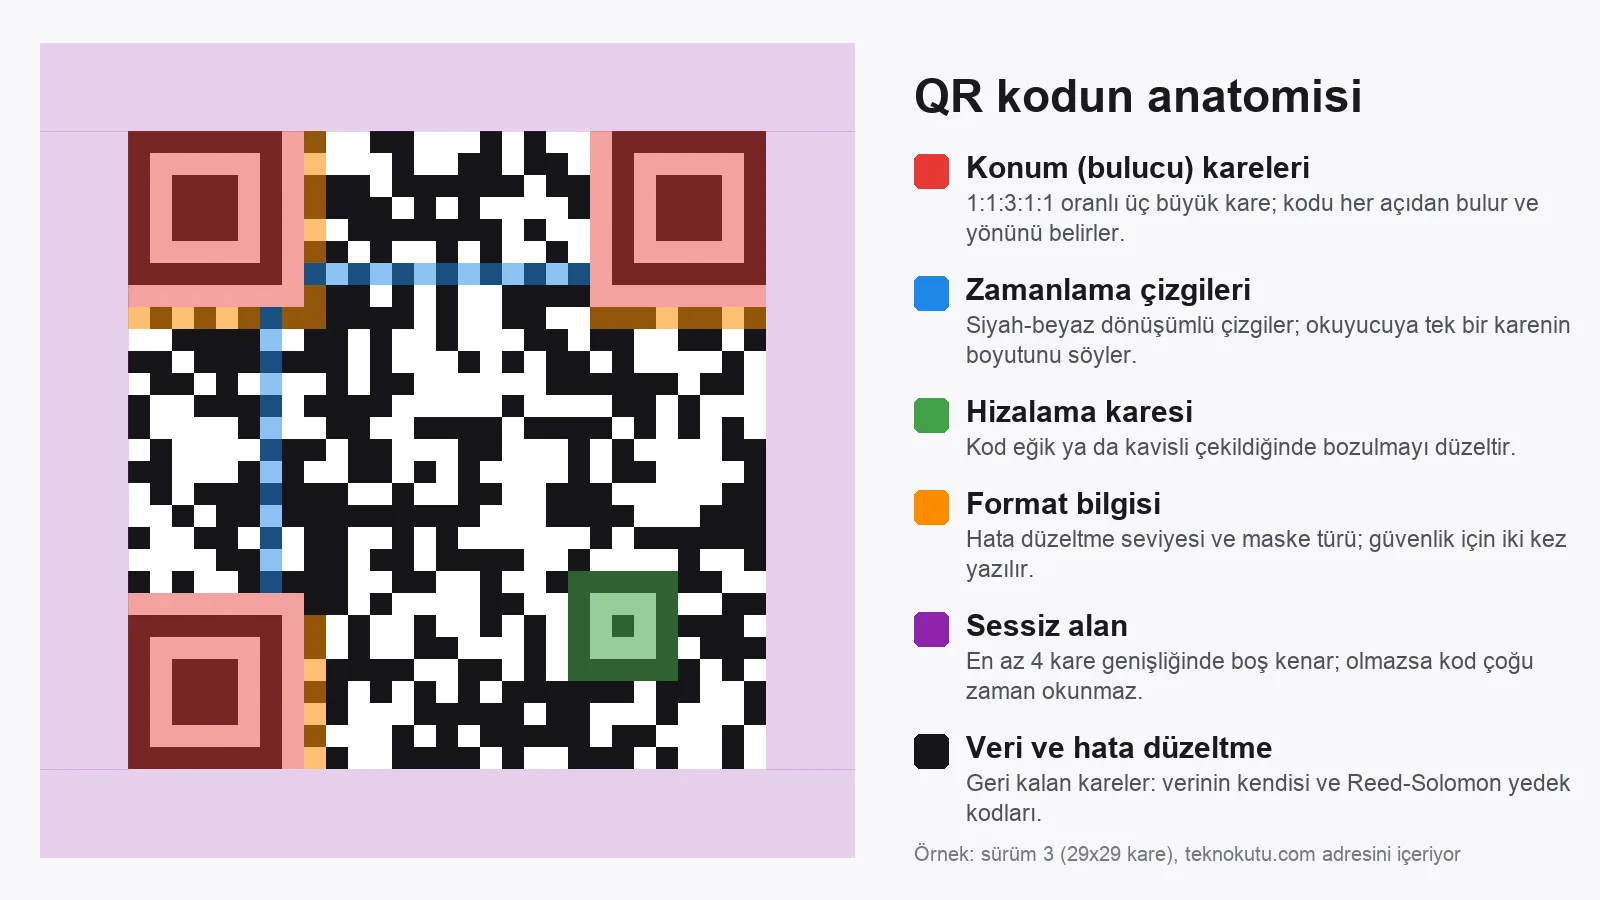
QR Kod Nedir, Nasıl Çalışır? Karelerin Anlamı, Kapasitesi ve Güvenli Kullanım Rehberi
Restoran menüsünü açarken, Wi-Fi ağına bağlanırken, uçak biniş kartını gösterirken ya da bir arkadaşınıza para gönderirken muhtemelen her gün en az bir kez bir…
Teknokutu Editör · · 10 dakikalık okuma
Yorumlar
Henüz yorum yok. İlk yorumu siz yazın.